Lieferung Kette due diligence at die scale es demands

Die Corporate Sustainability Due Diligence Directive verlangt eine kontinuierliche, dokumentierte Kontrolle der gesamten Lieferkette. Business Radar stellt Compliance Teams die Informationen und Prüfinfrastruktur bereit, mit denen sie diese Pflicht erfüllen und belegen können.

100K

Validierte Nachrichtenquellen aus globalen, lokalen und branchenspezifischen Medien

210+

Vordefinierte Risikokategorien für Menschenrechte, Umwelt und Unternehmensführung

350

Kontinuierliche Prüfung globaler Sanktionslisten und behördlicher Maßnahmen

D&B

UBO Daten und Unternehmensverflechtungen über Dun & Bradstreet und globale Register

Monitoring, das mit der CSDDD Schritt hält

Kontinuierliches Monitoring

Erfahren Sie sofort, wenn sich etwas ändert, nicht erst bei der nächsten geplanten Prüfung

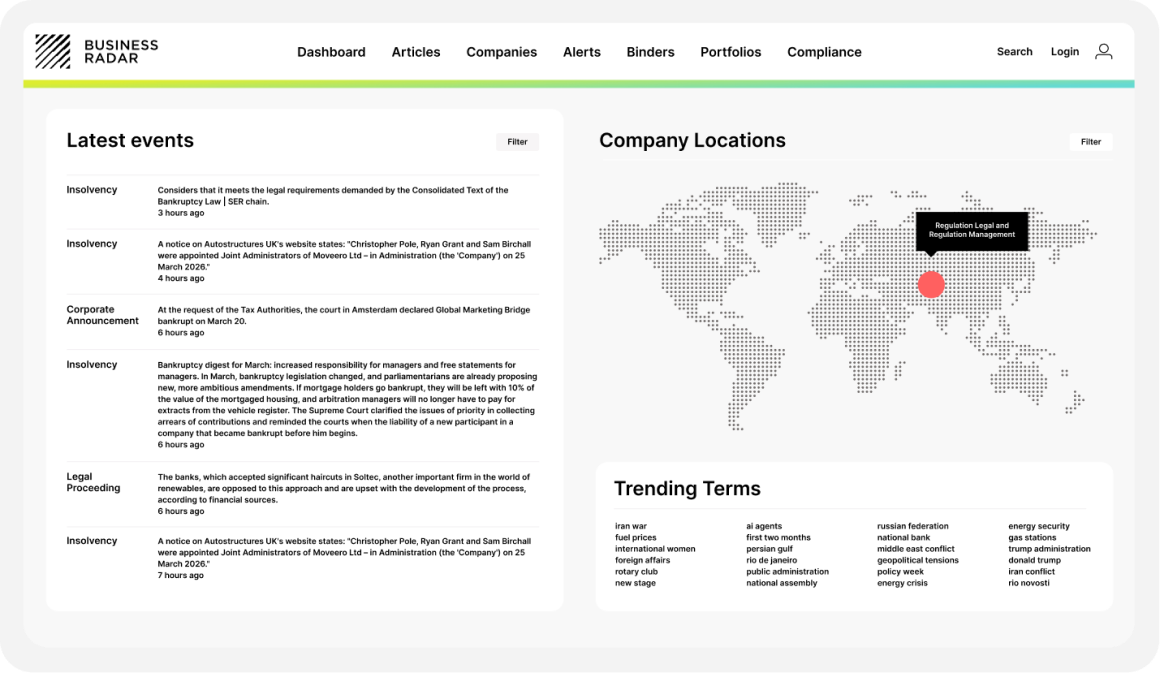
Die CSDDD verlangt ein aktuelles, risikobasiertes Programm für Ihre Geschäftstätigkeit, Tochtergesellschaften und Geschäftspartner. Business Radar überwacht Ihr gesamtes Partnerportfolio in Echtzeit und meldet negative Ereignisse sofort per E-Mail oder API.

  • Echtzeit Monitoring mit fortlaufender erneuter Prüfung des gesamten Portfolios
  • Warnmeldungen werden durch erkannte Ereignisse ausgelöst, nicht durch manuelle Prüfungen
  • 210+ Risikokategorien für die negativen Auswirkungen, auf die sich die CSDDD richtet
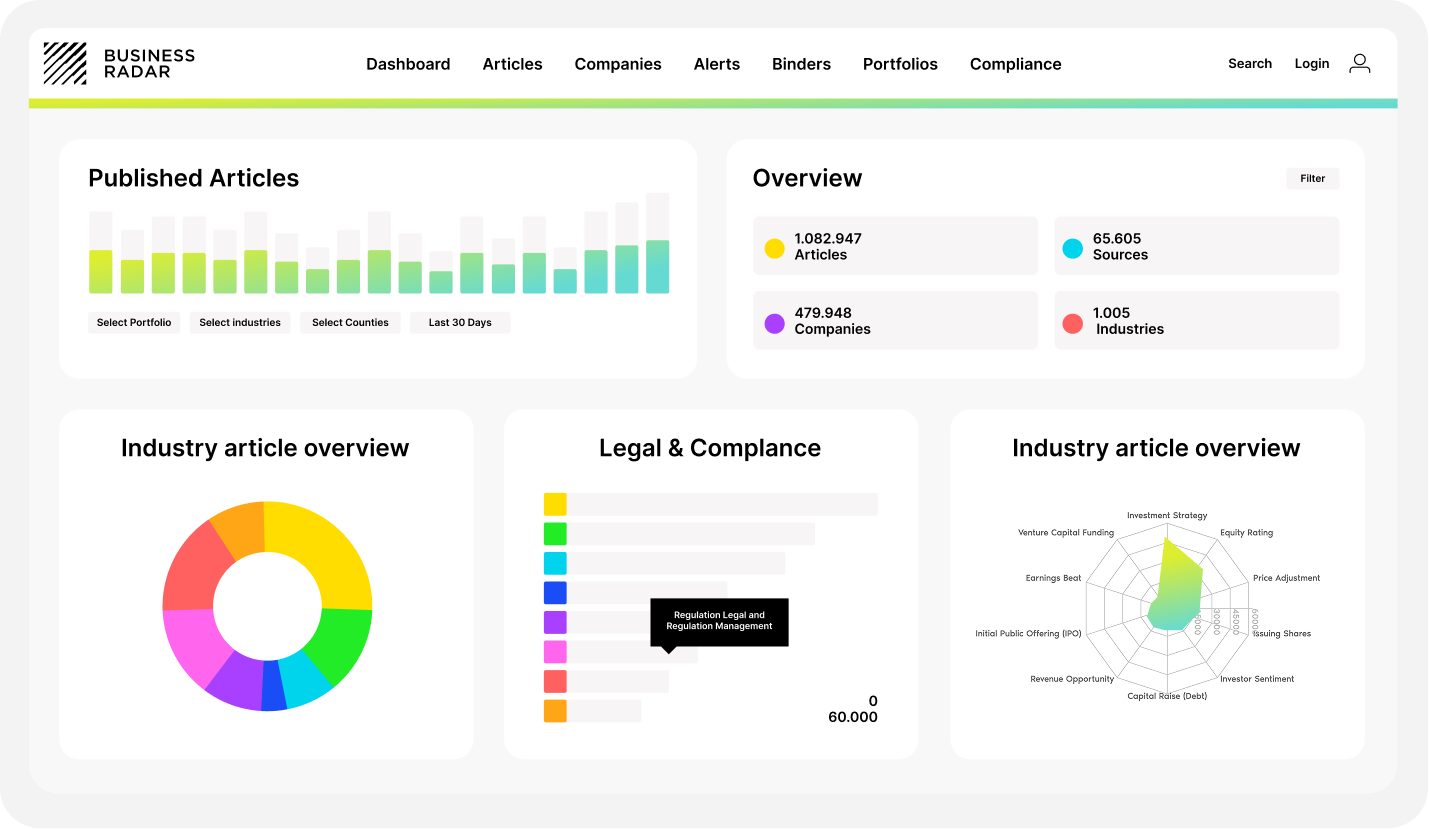
Erfahren Sie sofort, wenn sich etwas ändert, nicht erst bei der nächsten geplanten Prüfung
Unternehmensinformationen

Blicken Sie über direkte Partner hinaus und erfassen Sie Risiken entlang der Eigentümerkette

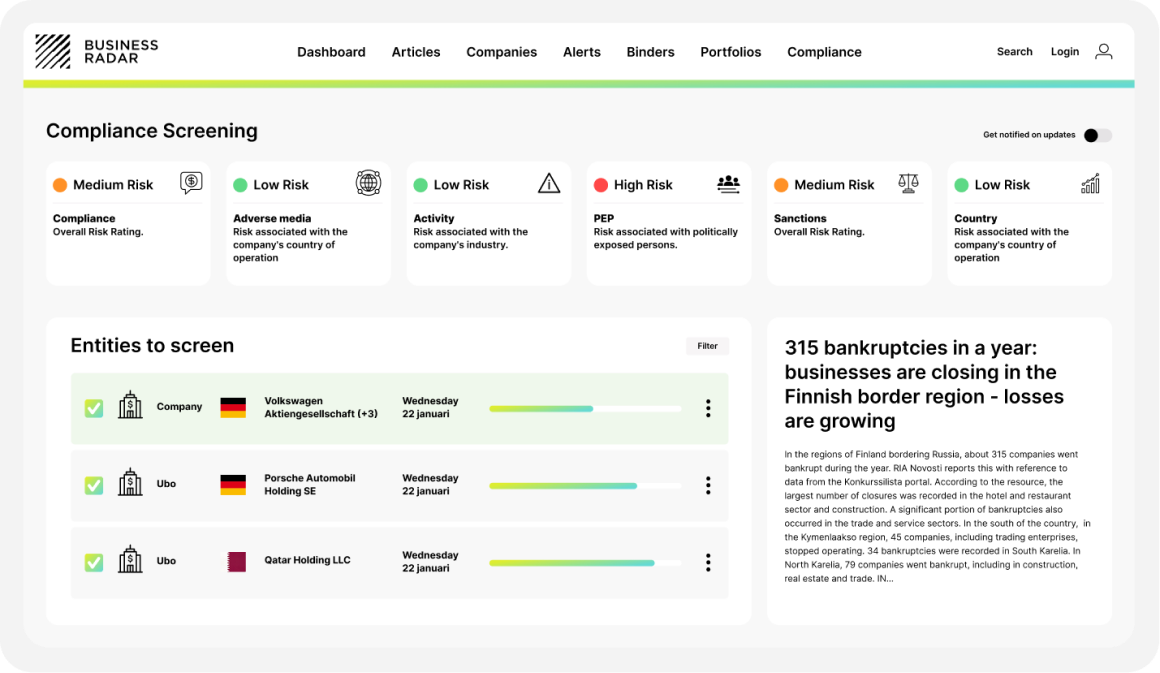
Die CSDDD erstreckt die Pflichten auch auf Tochtergesellschaften und Beziehungen auf Konzernebene. Business Radar liefert Daten zu Unternehmensverflechtungen sowie UBO-Informationen und schafft damit strukturierte Transparenz darüber, mit wem tatsächlich Geschäfte bestehen und wo die Risiken liegen.

  • Unternehmensverflechtungen und Zuordnung von Tochtergesellschaften über Dun & Bradstreet
  • UBO Daten und weltweiter Einblick in die letztendlichen Eigentumsverhältnisse
  • Massenimport von Unternehmen über DUNS Nummern und Handelsregisterkennungen
Blicken Sie über direkte Partner hinaus und erfassen Sie Risiken entlang der Eigentümerkette
Prüfungssichere Dokumentation

Jede Entscheidung wird dokumentiert. Jede Quelle bleibt nachvollziehbar.

Wenn Aufsichtsbehörden oder Prüfer das CSDDD-Programm bewerten, fragen sie, was gefunden wurde, wann es gefunden wurde und was daraufhin geschah. Der vollständige Prüfpfad von Business Radar dokumentiert jeden Schritt, vom Zeitstempel der Prüfung bis zur Entscheidung der Analysten, mit direkten Links zur zugrunde liegenden Quelle.

  • Vollständiger Prüfpfad: Zeitstempel, Quelldaten, Risikoklassifizierung und Nutzerentscheidungen
  • Exportierbare Berichte für interne Dokumentation und behördliche Einreichungen
  • Fallbearbeitung und Untersuchungsabläufe für die Zusammenarbeit zwischen Teams
Jede Entscheidung wird dokumentiert. Jede Quelle bleibt nachvollziehbar.

Verwandte nationale Regelwerke

Die CSDDD baut auf Lieferkettengesetzen auf, die in Europa bereits gelten. Diese Vorschriften sind schon heute anzuwenden, unabhängig vom Zeitplan der CSDDD.

  • Deutsches Lieferkettensorgfaltspflichtengesetz (LkSG)

    Gilt seit 2023 für Unternehmen mit 1.000+ Beschäftigten in Deutschland. Es verlangt jährliche Risikoanalysen, Präventionsmaßnahmen und ein Beschwerdeverfahren. Das Gesetz gilt eigenständig, bis Deutschland die Anpassung an den Geltungsbereich der CSDDD bestätigt.

  • Französisches Gesetz zur Sorgfaltspflicht

    Gilt für Unternehmen mit 5.000+ Beschäftigten in Frankreich oder 10.000+ weltweit. Verlangt einen jährlich veröffentlichten Sorgfaltsplan, der Risikokartierung, Lieferantenbewertung und ein Überwachungssystem umfasst.

  • UK Modern Slavery Act

    Gilt für jedes im Vereinigten Königreich tätige Unternehmen mit einem weltweiten Umsatz von mehr als £36M. Verlangt eine jährliche Erklärung zu den Maßnahmen, mit denen moderne Sklaverei in Lieferketten und im Geschäftsbetrieb verhindert wird.

Erfahren Sie, wie wir Ihr CSDDD Programm ergänzen

Ob eine Due-Diligence-Infrastruktur neu aufgebaut oder eine bestehende auf den Prüfstand gestellt wird: Unser Team zeigt, wie Business Radar zu den jeweiligen Pflichten passt.

Häufig Gefragt Fragen Über ESG Überwachung mit Business Radar

Der Zeitplan der CSDDD verschiebt sich immer wieder. Warum jetzt beginnen?

Weil die Pflichten in nationaler Form bereits gelten. Das deutsche Lieferkettensorgfaltspflichtengesetz gilt seit 2023, das französische Gesetz zur Sorgfaltspflicht und der UK Modern Slavery Act sind in Kraft, und alle verlangen schon heute eine dokumentierte, fortlaufende Due Diligence. Zudem braucht der Aufbau und der Nachweis eines kontinuierlichen Monitoringprogramms Zeit. Wer auf den endgültigen CSDDD-Text wartet, baut unter Zeitdruck auf.

Worin unterscheidet sich das von jährlichen Lieferantenbewertungen und Fragebögen?

Fragebögen erfassen einmal im Jahr, was ein Lieferant über sich selbst angibt. Die CSDDD erwartet ein aktuelles, risikobasiertes Programm, und externe Signale dienen dazu, Selbstauskünfte zu validieren. Business Radar überwacht das Partnerportfolio in Echtzeit und löst Warnmeldungen aus, sobald negative Ereignisse erkannt werden. So wird ein Vorfall zum Zeitpunkt des Geschehens bekannt und nicht erst im nächsten Bewertungszyklus.

Reicht das Monitoring über direkte Geschäftspartner hinaus?

Ja. Die Pflichten erstrecken sich auf Tochtergesellschaften und Beziehungen auf Konzernebene, daher folgt die Prüfung der Eigentümerkette. Daten zu Unternehmensverflechtungen und UBO-Informationen über Dun & Bradstreet zeigen, wer hinter jedem Partner steht, und Entwicklungen werden den richtigen Unternehmen innerhalb der Struktur zugeordnet.

Welche Risiken werden konkret abgedeckt?

Die über 210 Risikokategorien decken die negativen Auswirkungen ab, auf die sich die CSDDD in den Bereichen Menschenrechte, Umwelt und Unternehmensführung richtet, von Arbeitsrechtsverstößen bis zu Umweltvorfällen. Neben medienbasierten Signalen werden Unternehmen fortlaufend gegen 350 globale Sanktions- und Behördenlisten geprüft.

Wie lässt sich das Programm gegenüber Aufsichtsbehörden belegen?

Aufsichtsbehörden und Prüfer wollen wissen, was gefunden wurde, wann es gefunden wurde und was daraufhin geschah. Der Prüfpfad dokumentiert jeden Schritt: Zeitstempel der Prüfung, Quelldaten, Risikoklassifizierung und Entscheidungen der Analysten, mit direkten Links zu den zugrunde liegenden Quellen. Berichte lassen sich für behördliche Einreichungen exportieren, und die Fallbearbeitung hält Untersuchungsschritte teamübergreifend fest.

Wie gelangen Tausende Lieferanten in das System?

Der Massenimport von Unternehmen über DUNS-Nummern und Handelsregisterkennungen lädt die gesamte Lieferantenbasis in einem Schritt. Danach läuft das Monitoring kontinuierlich, mit Warnmeldungen per E-Mail oder API in die Systeme, in denen die Teams ohnehin arbeiten.